DORA για όλους: χρηματοπιστωτικές οντότητες και πάροχοι ΤΠΕ.
Ο Κανονισμός για την ψηφιακή λειτουργική ανθεκτικότητα ισχύει από τον Ιανουάριο του 2025. Ξεκινάτε από ένα ερωτηματολόγιο που προσαρμόζεται στον τύπο της επιχείρησής σας, με μητρώο παρόχων ΤΠΕ και μητρώο συμβάντων έτοιμα.
Λέτε ποιοι είστε, και αφαιρείται ό,τι δεν σας αφορά.
Στην αρχή απαντάτε σε λίγες ερωτήσεις ναι ή όχι. Μια τράπεζα, μια ασφαλιστική, ένα ίδρυμα πληρωμών, ένα ταμείο ή ένας πάροχος cloud παίρνουν το ίδιο πρότυπο, αλλά ο καθένας βλέπει μόνο τις δικές του απαιτήσεις.
Χρηματοπιστωτικές οντότητες
Τράπεζες, ασφαλιστικές, επενδυτικές εταιρείες, πληρωμές και ηλεκτρονικό χρήμα, διαχειριστές κεφαλαίων, ταμεία συντάξεων, πάροχοι κρυπτοστοιχείων. Με τα σημεία για συμβάντα, δοκιμές, TLPT και τρίτους παρόχους.
Πάροχοι ΤΠΕ
Software houses, cloud, hosting και διαχειριζόμενες υπηρεσίες που δουλεύουν για τα παραπάνω. Οι πελάτες σας τους ζητούν ρήτρες, ειδοποίηση συμβάντων, έλεγχο και σχέδιο εξόδου. Εδώ ετοιμάζετε τις απαντήσεις.
Μικρές επιχειρήσεις
Αν υπάγεστε στο απλοποιημένο πλαίσιο, το δηλώνετε και αφαιρούνται οι προηγμένες δοκιμές. Μένουν τα βασικά, ανάλογα με το μέγεθός σας.
Ό,τι ζητά ο κανονισμός, σε έντεκα ενότητες.
Κάθε ερώτηση παραπέμπει στο άρθρο της και ζητά τα έγγραφα που θα δει ένας ελεγκτής.
Διακυβέρνηση και κίνδυνος ΤΠΕ
Έγκριση από τη διοίκηση, ρόλοι, ετήσια επανεξέταση, έλεγχος του πλαισίου, αντίγραφα ασφαλείας, συνέχεια και ανάκαμψη.
Συμβάντα και αναφορές
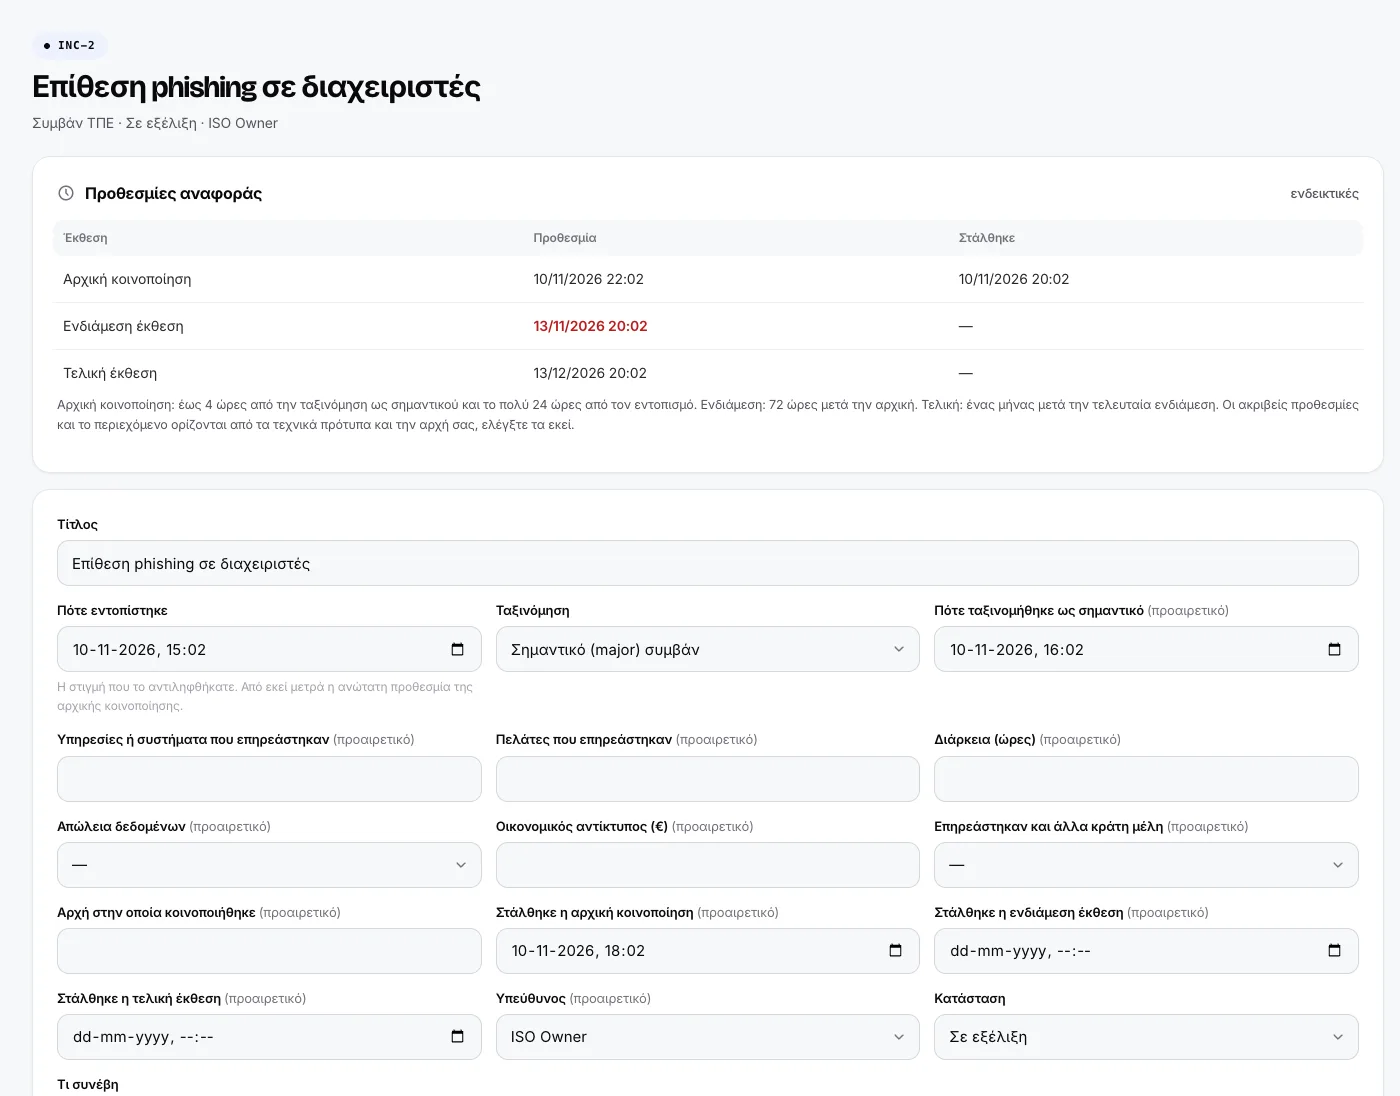
Ταξινόμηση, αρχική, ενδιάμεση και τελική έκθεση. Για κάθε σημαντικό συμβάν υπολογίζονται οι προθεσμίες και μπαίνουν στο ημερολόγιο.
Τρίτοι πάροχοι ΤΠΕ
Μητρώο πληροφοριών με υπεργολάβους και τοποθεσίες δεδομένων, ρήτρες συμβάσεων, κίνδυνος συγκέντρωσης και σχέδια εξόδου.
Το μητρώο των παρόχων σας, έτοιμο για την αρχή.
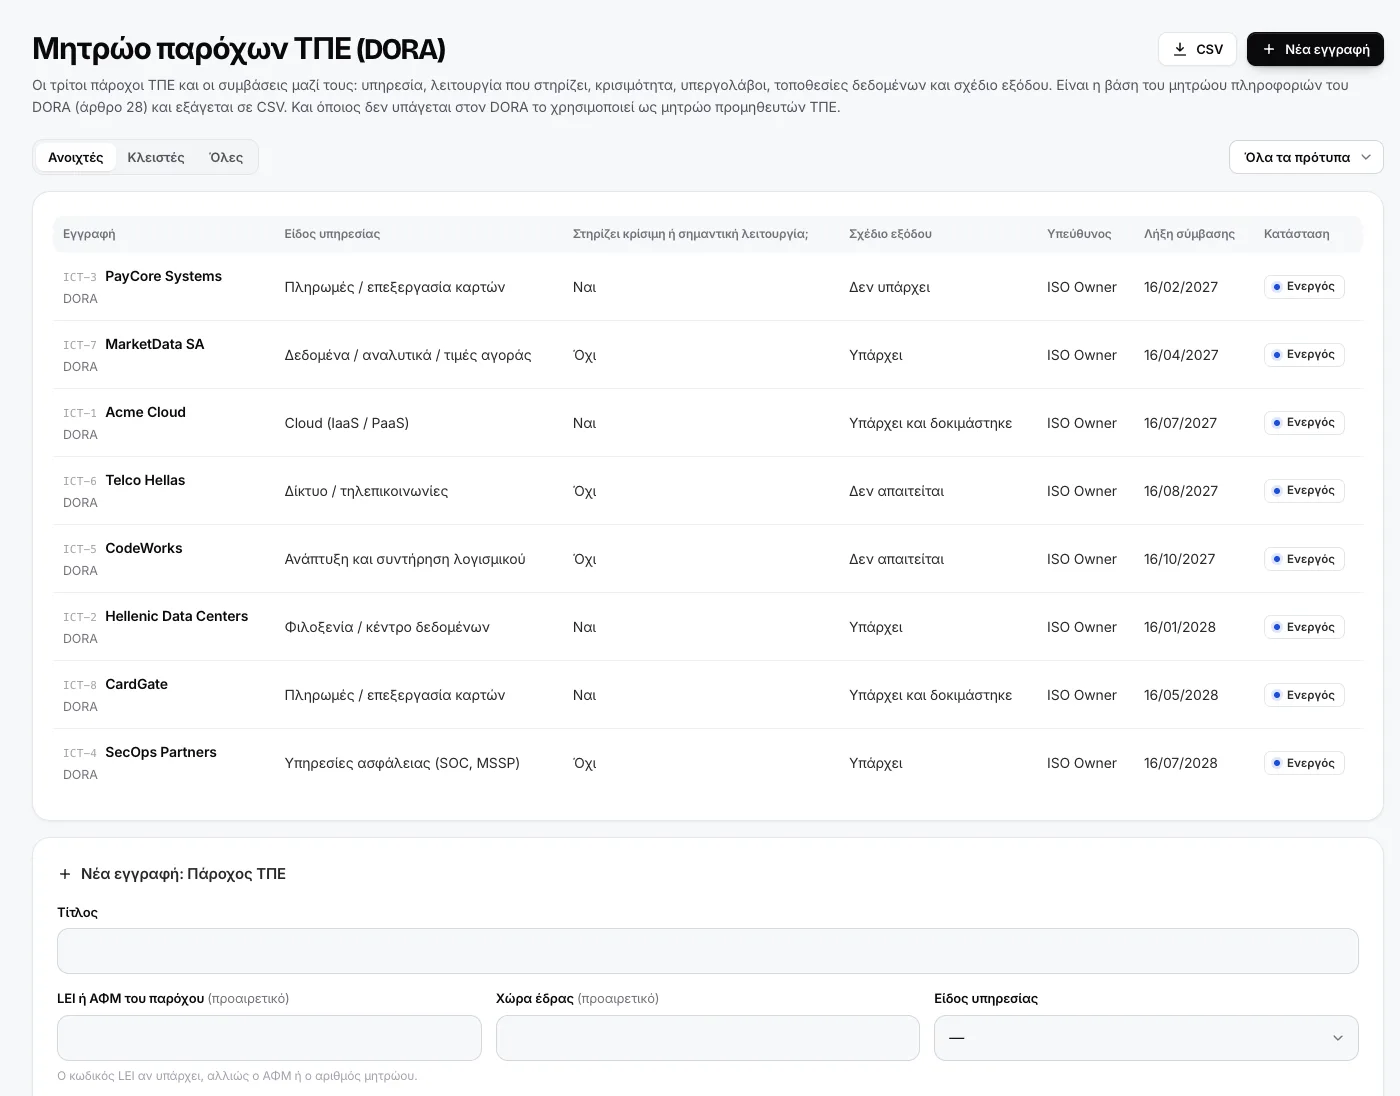
Κάθε πάροχος με την υπηρεσία του, τη λειτουργία που στηρίζει, αν είναι κρίσιμη, τους υπεργολάβους, τις χώρες των δεδομένων και το σχέδιο εξόδου. Η λήξη της σύμβασης μπαίνει στο ημερολόγιο και όλο το μητρώο βγαίνει σε CSV.
Αν δεν υπάγεστε στον DORA, το ίδιο μητρώο σάς κάνει για τους προμηθευτές ΤΠΕ.
Μαζί με τα ISO, χωρίς διπλή δουλειά
Πολιτική, έλεγχος εγγράφων, εσωτερικός έλεγχος και ανασκόπηση διοίκησης είναι κοινά με ISO 27001 και ISO 22301. Στο ενιαίο σύστημα τα καλύπτετε μία φορά.
Αφετηρία, όχι νομική συμβουλή
Οι ερωτήσεις είναι δικές μας, με παραπομπή στα άρθρα. Δεν αντικαθιστούν τα τεχνικά πρότυπα (RTS και ITS) ούτε τις οδηγίες της εποπτικής αρχής σας. Για την οριστική κρίση απευθυνθείτε σε νομικό ή σύμβουλο.
Ερωτήσεις για τον DORA.
01Με αφορά ο DORA;
Αφορά χρηματοπιστωτικές οντότητες και τους παρόχους ΤΠΕ τους. Ορισμένες οντότητες εξαιρούνται, όπως οι μικρομεσαίοι ασφαλιστικοί διαμεσολαβητές. Η πρώτη ενότητα του ερωτηματολογίου σας βοηθά να το καταγράψετε.
02Υποβάλλετε εσείς τις αναφορές στην αρχή;
Όχι. Το COMPLIANT.GR είναι ο χώρος όπου οργανώνετε τα συμβάντα, τους παρόχους και τις προθεσμίες. Την υποβολή την κάνετε εσείς στο κανάλι της αρχής σας.
03Είμαι πάροχος ΤΠΕ και όχι τράπεζα. Μου κάνει;
Ναι. Δηλώνετε ότι είστε πάροχος και παίρνετε την ενότητα για τις ρήτρες, την ειδοποίηση συμβάντων, τον έλεγχο από τον πελάτη και την έξοδο, που ζητούν οι χρηματοπιστωτικοί πελάτες σας.
04Ποιο πακέτο χρειάζομαι;
Ο DORA, τα μητρώα και το ενιαίο σύστημα περιλαμβάνονται στα πακέτα Pro και Business. Το πακέτο «ESG, ΕΣΠΑ ή ISO» δεν τα περιλαμβάνει.
Δείτε πώς δουλεύουν οι διαδικασίες και τα μητρώα.
Στο demo μπαίνετε σε εταιρεία με ISO 27001, ESG και ΕΣΠΑ, με μητρώα, ενέργειες και ελέγχους. Είναι δική σας για τρεις μέρες.